상품권 잔액 탈취·부정 결제 없어…보안체계 점검
한국조폐공사가 운영하는 모바일 지역사랑상품권을 이용한 4000여명의 개인정보가 유출됐다. 조폐공사는 “인공지능(AI)를 이용한 공격으로 최근 주요 은행·증권사 등 해킹과 유사한 양상으로 확인됐다”고 밝혔다. 현재까지 상품권 잔액을 빼가거나 부정 결제가 이뤄지진 않은 것으로 확인됐다.
조폐공사는 16일 정부대전청사에서 모바일 지역사랑플랫폼 ‘착(chak)’에서 발생한 개인정보 유출 사고와 관련해 연 브리핑에서 이같은 조사 결과를 내놨다.
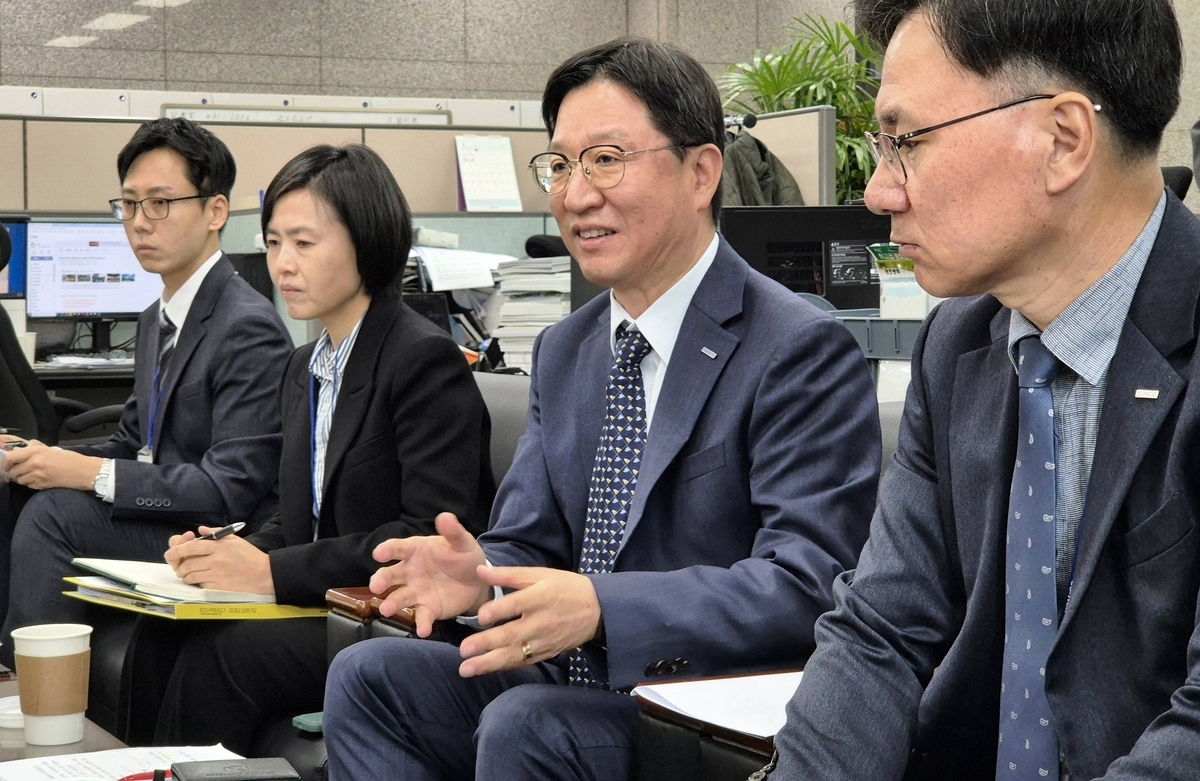
성창훈 조폐공사 사장은 “이번 사고는 서버의 직접 탈취가 아닌 서버 간 통신하는 통로인 응용 프로그램 인터페이스(API)의 인증 허점을 노린 공격으로 파악됐다”며 “이 허점을 이용해 비인가자가 고객의 개인정보를 조회했다”고 설명했다.
‘착’은 84개 지방자치단체가 이용하는 모바일 지역사랑상품권 플랫폼이다. 가입자는 약 430만명에 이른다.
조폐공사에 따르면 ‘착’의 연계기관 통신이력 관리시스템에서 비정상적인 접근 징후가 처음 확인된 것은 지난 13일 오전 9시30분쯤이다.
공사는 이후 공격 의심 IP와 해외 IP 접근을 차단했고 정오쯤 공격 대상이 된 연계기관 통신이력 관리시스템을 중지했다.
이후 정보통신기술(ICT) 이사 주재 긴급대응반(TF)을 구성해 오후 10시38분쯤 긴급 보안조치를 완료했다.
그러나 같은 날 오후 2시30분쯤 개인정보가 유출됐을 가능성이 제기됐고 조페공사는 관련 시스템과 기록에 대한 상세한 분석에 나섰다. 이튿날 개인정보 유출 대상과 규모를 확인하고 관계 기관에 신고했다.
개인정보 유출이 확인된 고객은 총 3083명으로 집계됐다. 유출 항목은 이름과 생년월일, 휴대전화번호, 계좌번호, 연계정보(CI), 이메일, 암호화된 카드번호다.
3072명은 두 개 이하의 정보가, 11명은 3∼5개의 정보가 유출된 것으로 파악됐다.
이번 사고는 AI을 이용한 해킹으로 공사는 추정하고 있다.
다만 공사가 운영하는 모바일 신분증·온누리 등 주요 시스템들은 통신회선과 서버, 데이터베이스 등이 물리적으로 분리돼있어 이번 사고에 영향을 받지 않았다고 설명했다. 현재까지 상품권 잔액이 탈취되거나 부정 결제가 일어난 정황도 확인되지않았다.
공사는 외부의 비정상적인 접근을 미리 탐지해 차단할 수 있는 보안 대응 체계 마련에 나설 방침이다.
성 사장은 “국내 최고의 정보·보안 기술을 보유한 것으로 자부해왔는데 이같은 사고가 발생해 매우 송구하다”며 “이번 사고를 계기로 정보보호 체계 전반을 원점에서 재점검하는 한편 외부의 비정상적인 접근을 조기 탐지하고 차단할 수 있도록 보안 대응 체계를 강화하겠다”고 말했다.

Copyright ⓒ 세계일보. 무단 전재 및 재배포 금지